 OSIRIS
 Mobile Money : les 5 types de fraudes qui fragilisent le secteur
mercredi 19 mars 2025
En 2023, 310 services financiers sur mobile étaient déjà actifs à travers le monde. L’Afrique subsaharienne abritait plus de la moitié de ceux-ci. Le continent qui enregistre un faible taux de bancarisation voit dans cette solution un atout d’inclusion financière, surtout dans les zones rurales.
Le Mobile Money, service de transfert d’argent via le téléphone mobile, est aujourd’hui la cible récurrente d’attaques frauduleuses et cybercriminelles, déplore l’Association mondiale des opérateurs mobile (GSMA). Le service, qui a gagné depuis 2007 sa place en tant que levier de croissance économique pour de nombreux opérateurs télécoms comme Orange, MTN, Safaricom ou Airtel, et solution phare d’inclusion financière en Afrique expérimente d’ailleurs une augmentation de ces attaques selon 84 % des professionnels de l’écosystème du Mobile Money, interrogés par GSMA. Il s’agit de personnes occupant des postes de cadres moyens ou supérieurs, ayant une connaissance approfondie - et une expérience - de la fraude liée au Mobile Money.
Dans son étude effectuée sur 34 pays d’Afrique, d’Asie et d’Amérique latine, publiée en mars 2024, l’Association indique que cinq principaux types de menaces contre le Mobile Money ont été identifiés par ordre d’importance :
L’usurpation d’identité
Se faire passer pour une autre personne, réelle ou non, et/ou représenter une entité dans le but de tromper les autres. La personne ou l’entité que l’imposteur prétend être ou représenter peut être authentique, fictive ou créée à partir d’un mélange d’informations authentiques et/ou fictives (se faire passer pour le membre d’une famille en difficulté et demander à ses proches des transferts d’argent).
L’ingénierie sociale
Se faire passer pour quelqu’un d’autre afin de manipuler la cible et l’amener à divulguer des informations, accorde un accès non autorisé ou effectue certaines actions conduisant à une fraude. Ce type de fraude implique l’usurpation d’identité et la tromperie (faux agent Mobile Money qui sollicite des informations personnelles pour mettre à jour l’identification de la SIM).

Infographie : Les principaux types de menaces sur le Mobile Money
La fraude d’initié
Un employé actuel ou ancien, un contractant ou un partenaire commercial du fournisseur de service Mobile Money met en œuvre un plan frauduleux en profitant de ses connaissances, de ses compétences, de son expérience ou de son accès en tant qu’initié.
La fraude par échange de cartes SIM
Forme d’usurpation d’identité où une personne prend l’identité d’une autre en s’emparant de son numéro de téléphone et/ou de son compte ou portefeuille d’argent mobile.
La cyberfraude
Intrusion dans le service Mobile Money en piratant le système informatique ou en utilisant un cheval de Troie (lien envoyé à un utilisateur et qui introduit un malware lorsqu’il clique dessus)
La fraude et les menaces internes apparaissent comme une préoccupation majeure des professionnels interrogés par GSMA. 94 % d’entre eux se déclarent préoccupés par les fraudes d’initiés perpétrées à la fois par des personnes internes et externes à l’organisation concernée. La collusion avec des fraudeurs externes pour commettre des fraudes a été identifiée comme le principal schéma de fraude d’initié.
La caverne d’Ali Baba
L’attrait croissant du Mobile Money pour les fraudeurs s’explique par l’important volume de transactions financières qui s’y effectue chaque année. En 2023, le service enregistrait déjà 1,7 milliard de comptes au niveau mondial pour 85 milliards de transactions et plus de 1000 milliards $ de fonds transférés. L’Afrique subsaharienne à elle seule totalisait 835 millions de comptes pour 62 milliards de transactions et 912 milliards $ de fonds transférés. Autant d’argent qui fait du service Mobile Money la source de convoitise de nombreux fraudeurs et cybercriminels en tous genres.
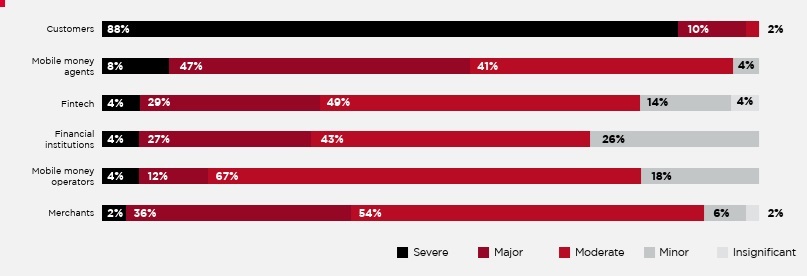
Infographie : Les acteurs les plus impactés par la fraude sur le Mobile Money
Conscients de cet intérêt illicite pour le Mobile Money, de nombreux acteurs opérant dans le secteur d’activité et dans celui de la sécurité (opérateurs télécoms, Fintech, Interpol, etc.) multiplient les campagnes et interpellations pour sensibiliser les usagers sur les bonnes pratiques à observer. Ils insistent sur la nécessité de ne jamais partager ses codes de sécurité, car même les entreprises légitimes ne les demandent pas ; toujours vérifier l’authenticité des messages et des liens reçus et contacter le service via ses canaux officiels en cas de doute ; toujours utiliser des applications sécurisées téléchargées uniquement sur les plateformes certifiées ; activer l’authentification à deux facteurs (2FA) pour augmenter sa marge de sécurité ; surveiller régulièrement ses transactions pour détecter toute activité suspecte et la signaler.
Une collaboration essentielle
Compte tenu de la nature dynamique du Mobile Money et de la menace croissante de la fraude dans ce secteur, GSMA recommande aux opérateurs télécoms d’investir davantage dans des programmes antifraudes, dans des technologies de pointe qui soutiennent la sécurité comme l’Intelligence artificielle et la surveillance rigoureuse des tiers (agents, fournisseurs de technologie et les autres tiers). L’Association interpelle les gouvernements sur la mise à jour et l’amélioration des cadres juridiques afin de tenir compte des nuances spécifiques de la fraude liée à l’argent mobile, en veillant à ce que les lois soient suffisamment solides pour permettre des poursuites efficaces dans de tels cas. Point important, la collaboration des différentes parties prenantes sur diverses mesures, y compris des programmes de sensibilisation et le partage d’informations, la protection des données ainsi que l’évaluation régulière des vulnérabilités qui ne mettent pas seulement en péril le secteur du Mobile Money, mais tout l’écosystème financier.
Muriel EDJO
(Source : Agence Ecofin, 19 mars 2025)