 OSIRIS
 Cybersécurité : la nouvelle loi fait passer le Sénégal des recommandations aux obligations
dimanche 13 septembre 2026
Le Sénégal franchit une nouvelle étape dans la structuration de sa défense numérique. Avec la nouvelle loi relative à la protection des infrastructures d’information critique et à la sécurité numérique, le pays entend passer d’un dispositif largement fondé sur des recommandations à un système reposant sur des obligations juridiquement contraignantes.
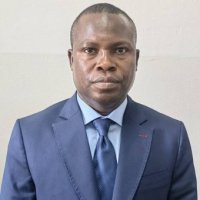
Pour le colonel Aly MIME, Directeur général du Chiffre et de la Sécurité des Systèmes d’information, cette évolution répond à une lacune apparue au fil du développement du numérique. Le Sénégal disposait déjà, depuis 2008, d’un ensemble de textes portant notamment sur la protection des données personnelles, la cybercriminalité et la cryptologie. Des politiques et mesures de sécurité ont ensuite été mises en place dans l’administration.
Mais ces dispositifs ne permettaient pas toujours d’imposer les mêmes exigences à l’ensemble des acteurs. « Il n’y avait pas de loi », relève le responsable, soulignant que les mesures existantes avaient principalement valeur de recommandations.
La nouvelle législation change cette situation. Elle établit désormais des obligations applicables aux acteurs publics comme privés, avec des exigences précises en matière de sécurité des systèmes d’information, de prévention des risques et de gestion des incidents.
Des obligations pour les systèmes d’information
Le premier niveau du dispositif concerne les entités qui mettent en place des réseaux ou des systèmes d’information. Elles devront notamment désigner un responsable de la sécurité des systèmes d’information, disposer d’une politique de sécurité, élaborer un plan de continuité et un plan de reprise d’activité, protéger les données sensibles et se soumettre à des audits.
La loi introduit également une obligation de notification en cas de cyberattaque significative. Lorsqu’une violation de données personnelles intervient, les personnes concernées doivent par ailleurs être informées.
Un régime plus exigeant est prévu pour les infrastructures d’information critique, c’est-à-dire celles dont la défaillance pourrait avoir des conséquences graves sur le fonctionnement de l’État ou la fourniture de services essentiels.
Des secteurs stratégiques placés sous surveillance renforcée
La liste précise des infrastructures concernées demeure confidentielle pour des raisons de sécurité. Certains secteurs sont toutefois considérés d’office comme critiques, notamment la défense, la sécurité publique, la justice, l’administration pénitentiaire et les douanes.
D’autres secteurs, comme l’eau, l’électricité, les télécommunications, la santé, l’état civil ou les services financiers, feront l’objet d’une identification par les autorités sectorielles compétentes.
Une fois une infrastructure désignée comme critique, des exigences supplémentaires s’appliquent. Elle devra notamment mettre en place un programme de cybersécurité dans un délai de cinq mois et disposer, dans l’année, d’un dispositif permettant une supervision permanente de ses systèmes, soit directement, soit avec l’appui d’un prestataire agréé.
Des audits internes devront être réalisés chaque année, tandis qu’un audit externe devra intervenir tous les trois ans. L’autorité nationale de cybersécurité pourra également procéder à des contrôles inopinés. En cas d’incident, la notification devra intervenir dans les 24 heures.
« Se relever en heure, pas en semaine »
Pour le colonel Aly MIME, l’objectif de la loi n’est pas de promettre une protection absolue contre les cyberattaques. Une telle perspective serait irréaliste dans un environnement où même les grandes puissances sont régulièrement ciblées.
Le véritable enjeu est ailleurs : réduire les risques et renforcer la capacité de réaction.« On ne peut pas dire que, bon, voilà, on va l’empêcher, ce n’est pas possible », explique-t-il. La priorité consiste donc à faire en sorte qu’une attaque ne provoque pas une interruption prolongée des services.
« Quand il y a une cyberattaque, de pouvoir se relever en heure, pas en semaine », résume-t-il, mettant en avant le principe de cyber-résilience.
Cette logique repose notamment sur la préparation, l’analyse des risques, la supervision permanente et la mise à l’épreuve régulière des plans de continuité et de reprise d’activité.
Une nouvelle architecture nationale
La loi ne se limite pas aux obligations imposées aux opérateurs. Elle vient également consolider l’architecture nationale de cybersécurité, avec une autorité nationale dotée d’un statut et de prérogatives renforcées.
Elle prévoit également des dispositifs de réponse aux incidents à plusieurs niveaux. Une structure nationale peut être mobilisée lors d’une cyberattaque importante, tandis que des dispositifs sectoriels doivent permettre de traiter les incidents qui ne nécessitent pas une intervention nationale.
Pour les infrastructures critiques, la mise en place de centres de supervision permanents doit permettre de détecter rapidement les comportements anormaux sur les réseaux et de déclencher une réponse adaptée.
La cybersécurité, un nouvel enjeu d’emploi et d’expertise
Cette montée en puissance du dispositif aura également des conséquences sur les besoins en compétences. Chaque infrastructure critique devra disposer de personnels spécialisés, notamment des responsables de sécurité et des analystes chargés de la surveillance des systèmes.
Le colonel Aly MIME y voit une opportunité pour le développement des compétences nationales. Les besoins concernent plusieurs domaines : analyse des incidents, investigation numérique, renseignement sur les menaces, architecture des réseaux et droit du numérique. La formation constitue dès lors un autre volet de la politique nationale. Des formations spécialisées sont déjà développées au Sénégal, tandis que les universités proposent plusieurs filières liées à la cybersécurité.
La nouvelle loi devrait ainsi stimuler la demande en compétences et favoriser l’émergence d’un écosystème national de prestataires spécialisés. Mais là encore, le texte pose une exigence de sécurité : les entreprises appelées à intervenir sur les infrastructures critiques devront être agréées. De l’audit à la supervision, en passant par la maintenance sécurisée et l’hébergement des données, ces prestations seront soumises à des exigences spécifiques.
Au-delà de la protection technique, le Sénégal cherche ainsi à installer une véritable culture de la sécurité numérique. La nouvelle loi entend faire de la cybersécurité non plus une simple recommandation adressée aux organisations, mais une obligation structurante pour garantir la continuité des services essentiels et renforcer la résilience numérique du pays.
(Source : RTS, 13 septembre 2026)